
Intune Policy Set yapıları, yöneticilere sade ve güçlü bir yönetim deneyimi sunar. Bu yapı sayesinde kurum genelinde standart konfigürasyonlar kolaylıkla oluşturulabilir ve uygulanabilir.
Tüm cihazlarda minimum güvenlik ve yapılandırma gereksinimlerini hızlı ve tutarlı bir şekilde hayata geçirmek mümkün hale gelir.
Sık kullanılan politika ve uygulamalarınızı tek bir politika seti altında toplayarak, tüm kullanıcılarınıza merkezi ve pratik bir şekilde atayabilirsiniz. Bir politika kümesi oluşturma işlemi ile aynı anda birçok farklı nesneyi seçmenize ve bunların tek bir yerden atamanıza olanak sağlamaktadır. Politika kümeleri ile beraber yönetilen tüm cihazlarda kuruluşunuzun minimum yapılandırma gereksinimlerini tek bir noktada gruplandırabilirsiniz.
Politika setleri aşağıdaki uygulama setlerini desteklemektedir.
- iOS/iPadOS store app
- iOS/iPadOS line-of-business app
- Managed iOS/iPadOS line-of-business app
- Android store app
- Android line-of-business app
- Managed Android line-of-business app
- Microsoft 365 Apps
- Microsoft 365 Apps (macOS)
- Microsoft Edge
- Microsoft Edge (macOS)
- Microsoft Defender ATP (macOS)
- Windows MSI line-of-business app
- Web link
- Built-In iOS/iPadOS app
- Built-In Android app
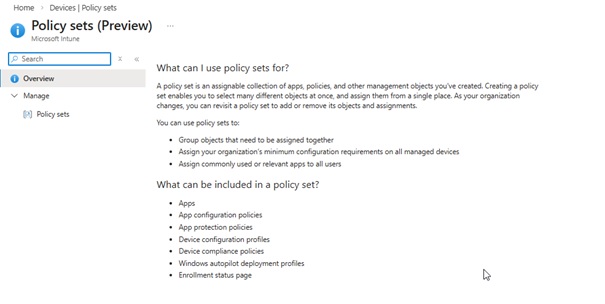
Resim-1
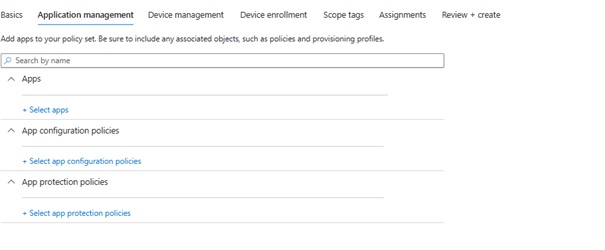
Application Management altındaki Apps bölümü sayesinde, mevcut uygulamalar arasından bir veya birden fazla uygulamayı seçerek hızlıca dağıtım gerçekleştirebilirsiniz.
Application Configuration Policies ile uygulamalarınıza özel yapılandırmaları merkezi olarak belirleyebilir,
App Protection Policies ile ise uygulama güvenliğini güçlendirerek bu politikaları istediğiniz kullanıcı veya cihaz gruplarına kolaylıkla atayabilirsiniz.
Resim-2
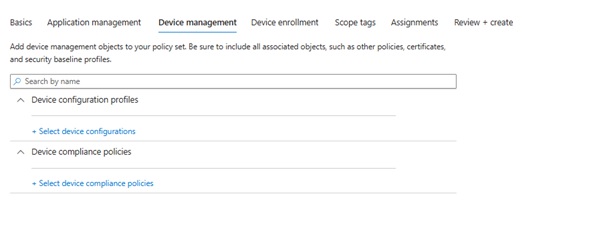
Device Management altında yer alan Device Configuration Policies ile bir veya birden fazla cihaz yapılandırma profilini merkezi olarak yönetebilirsiniz.
Aynı zamanda Device Compliance Policies sayesinde, cihazların uyumluluk gereksinimlerine uygunluğunu sağlayarak cihaz türü kısıtlamalarını tek bir noktadan kolayca kontrol edebilirsiniz.
Resim-3
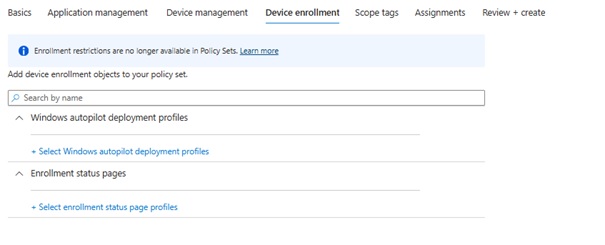
Device Enrollment bölümünde, Windows Autopilot deployment profiles ile Windows cihazlar için otomatik dağıtım profilleri oluşturabilirsiniz.
Ayrıca Enrollment Status Page ayarlarını yapılandırarak, kayıt sürecine dair deneyimi özelleştirip bu ayarları kullanıcılarınıza ve cihazlarınıza kolayca uygulayabilirsiniz.
Resim-4
Scope Tags ekranında RBAC yapılandırması ile rol bazlı yetkilendirmeler yapabilirsiniz. İlgili Scope Tag işlemini tamamladıktan sonra Next butonu ile ilerleyelim. Assignments bölümünde ise Azure Active Directory aygıtları veya kullanıcı gruplarını seçip ilgili politika setlerini atayabilirsiniz. İlgili grubu seçip, Next butonu ile ilerleyelim. Review + Create ekranında ilgili politika oluşturma işlemini tamamlayabilirsiniz. Son olarak Policy Set’ler, Intune uygulama, politika ve platform türlerinin yalnızca bir alt kümesini destekler. Bir uygulama veya politika türü Policy Set seçim (picker) ekranında mevcut değilse, resmi olarak desteklenmiyor demektir. Bir Policy Set atamasında “All Users” grubunun Autopilot profiline atanması desteklenmez. Policy Set’ler, Windows, Android, macOS ve iOS/iPadOS ayarlarını destekler ve platformlar arası (cross-platform) olarak atanabilir.
Faydalı Olması Dileğiyle…
Bu konuyla ilgili sorularınızı https://forum.mshowto.org linkini kullanarak ulaşacağınız forum sayfamızda sorabilirsiniz.
Referanslar
TAGs: Microsoft Intune, Mobile Device Management, Mobile Application Management, Microsoft Endpoint Manager Admin Center, Policy Set, Enrollment Status Page, Windows Autopilot deployment profiles, Device Compliance Policies, Device Configuration Policies, App Protection Policies