
Enterprise Azure ortamlarında yüzlerce Azure Policy bulunması durumunda yapılan küçük bir değişiklik bile güvenlik standartlarının bozulmasına, yanlış yapılandırmalara veya uyumluluk ihlallerine neden olabilir. Bu nedenle policy değişikliklerinin merkezi olarak izlenmesi ve ilgili ekiplere anlık bildirilmesi operasyonel güvenlik açısından kritik önem taşımaktadır.
Bu yazımda sizlere Azure Monitor altyapısını kullanarak Azure ortamlarında Azure Policy yapılandırmalarında gerçekleşen değişikliklerin tüm sistem yöneticilerine anlık ve merkezi olarak nasıl bildirilebileceğini anlatacağım.
Azure Monitor, Azure kaynaklarından telemetri toplayan, analiz eden ve alarm üretebilen Microsoft’un merkezi izleme platformudur. Azure Policy üzerinde gerçekleştirilen tüm yönetimsel işlemler Azure Activity Log içerisine otomatik olarak kaydedilir. Azure Monitor ise bu kayıtları izleyerek belirlenen olaylar gerçekleştiğinde Alert Rule aracılığıyla Action Group’u tetikler ve ilgili kişilere bildirim gönderir. Azure Portal’a giriş yaptıktan sonra bu ekranda Azure Monitor seçeneğini seçelim.
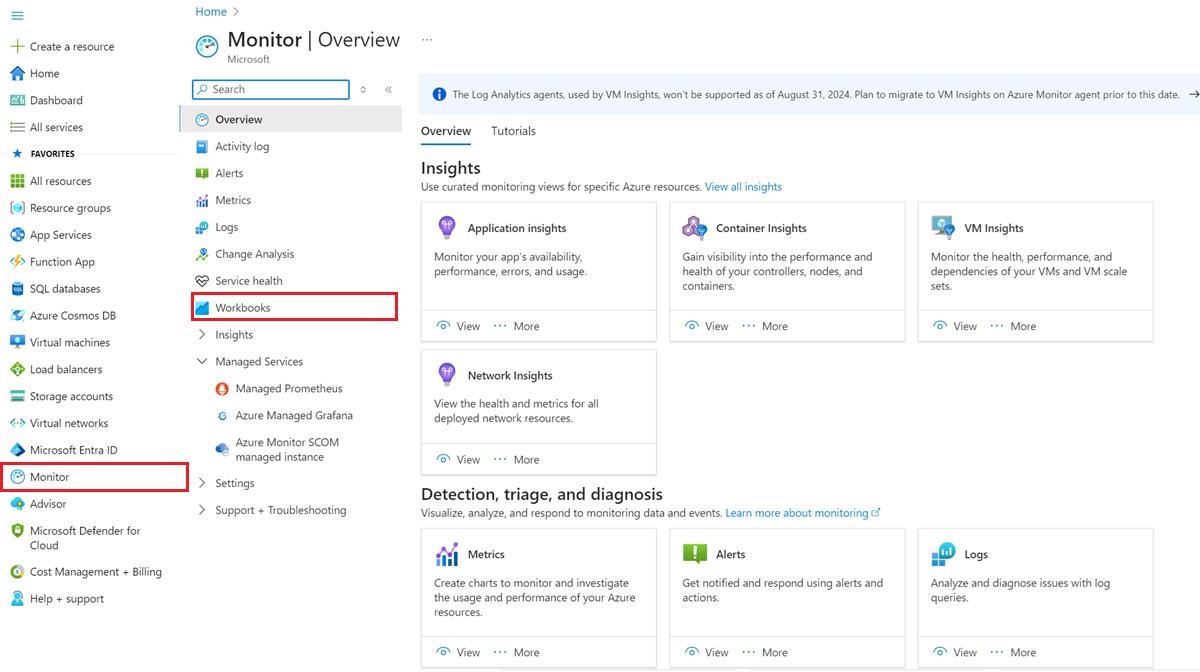
Resim-1
Azure Monitor ekranında Alerts bölümüne gidip Create seçeneği ile Alert Rule oluşturma işlemlerine başlayalım.
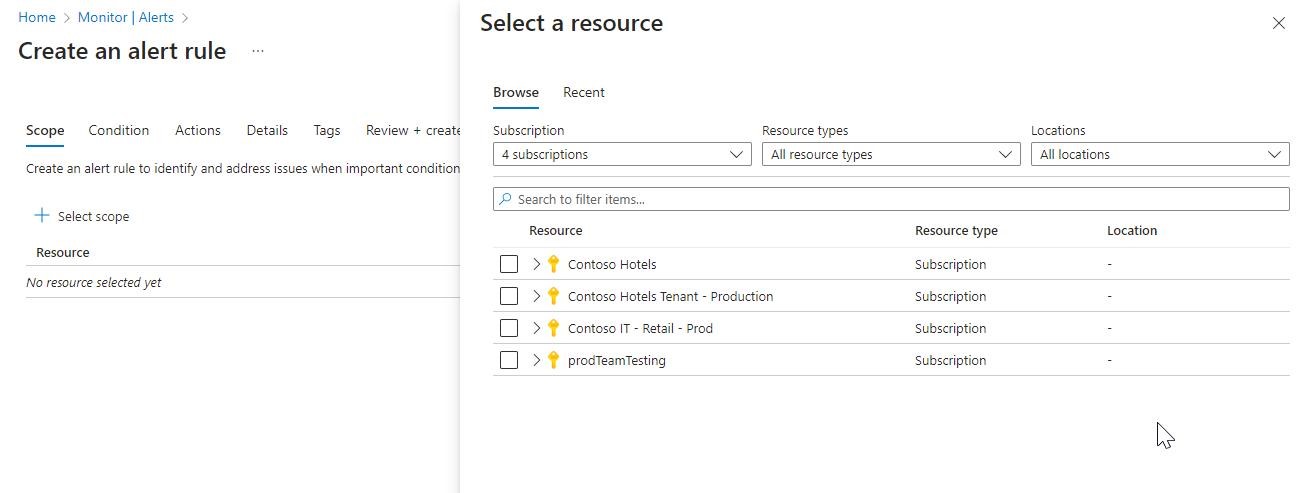

Resim-2
Scope kısmında Subscription veya Management Group seçip ilerleyebilirsiniz. Condition ve Signal Type bölümünde Activity Log seçeneği ile;
| Event | Açıklama |
| policydefinition/write | Yeni Policy oluşturuldu veya güncellendi |
| policydefinition/delete | Policy silindi |
| policyassignment/write | Policy bir scope’a atandı |
| policyassignment/delete | Assignment kaldırıldı |
seçeneklerinden oluşturmak istediğiniz policy ayarlarını seçip ilerleyebilirsiniz.
Action Group bölümünde Create New Action Group seçeneği ile Action Group oluşturma işlemine başlayalım. Action Type olarak E-Mail, SMS, Push, Voice notification seçeneklerinden birini seçip ilerleyebilirsiniz.
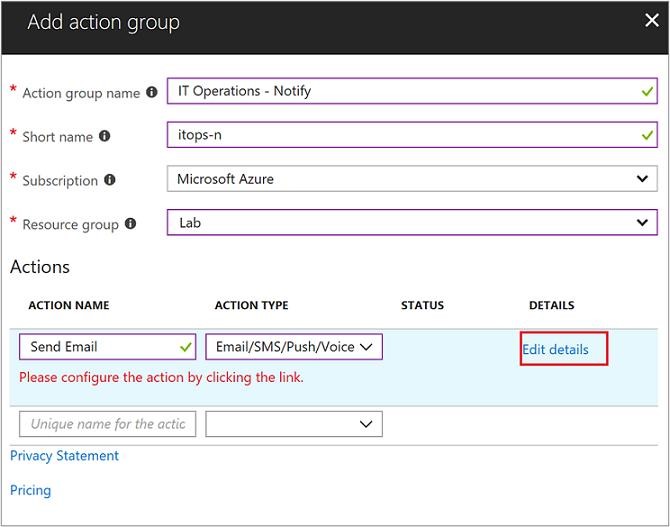

Resim-3
Alert Rule ekranında Name kısmında Alert ismini yazıp, Severity kısmında severity seviyesini seçip Enable Alert Rule seçeneğini etkinleştirerek oluşturduğunuz kuralı aktif edebilirsiniz.
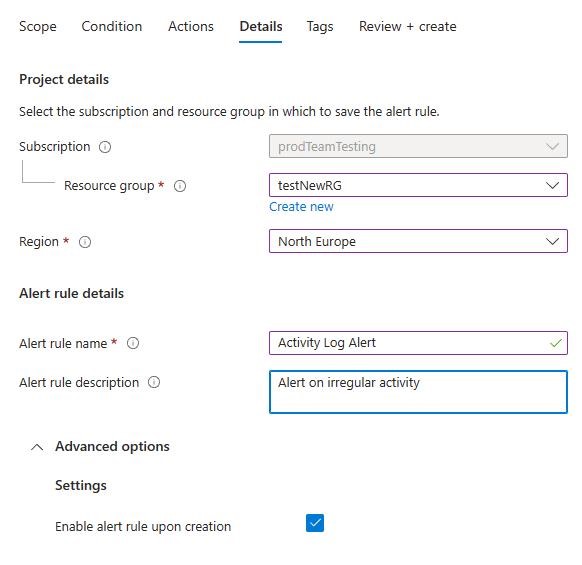

Resim-4
Oluşturulan Alert Rule sayesinde Azure ortamında yeni bir Policy oluşturulduğunda, mevcut bir Policy güncellendiğinde, silindiğinde veya yeni bir Policy Assignment yapıldığında ilgili ekipler anlık olarak bilgilendirilebilir. Mail içeriğinde işlemi kimin yaptığı, hangi politikada değişiklik yapıldığı, işlemin ne zaman gerçekleştirildiği ve hangi subscription içerisinde olduğu bilgisine ulaşabilirsiniz. Mail içeriğinin örneği olarak;
|
Alert Name: Policy Assignment Modified Operation: Microsoft.Authorization/policyAssignments/write Subscription: Production Resource Group: RG-Production Policy: Allowed Locations Performed By: omer.ucler@company.com Time: 2026-06-24 14:25 UTC |
Azure Policy değişikliklerinin merkezi olarak izlenmesi özellikle kurumsal ortamlarda güvenlik ve uyumluluk süreçlerinin önemli bir parçasıdır. Azure Monitor ve Activity Log kullanılarak herhangi bir ek yazılım kurmadan, native Azure servisleri ile bu yapı kolayca hayata geçirilebilir. Böylece policy üzerinde gerçekleştirilen tüm kritik işlemler anlık olarak ilgili ekiplere iletilerek olası yanlış yapılandırmaların önüne geçilebilir.
Faydalı Olması Dileğiyle…
Bu konuyla ilgili sorularınızı https://forum.mshowto.org linkini kullanarak ulaşacağınız forum sayfamızda sorabilirsiniz.
Referanslar
TAGs: Azure Policy, Azure Monitor, Activity Log, Action Group, Alert Rule, Alert Name, Subscription, Policy Assignment, Management Group, Azure Portal