
Microsoft Intune’un temel bileşenlerinden biri olarak sunulan kayıt bildirimleri, kullanıcılara yeni kaydedilen cihazlar hakkında bilgi verme olanağı sağlar. Enrollment Notification yapısı Windows, Android, iOS/iPadOS ve macOS cihazları için kullanılabilir. Enrollment Notification özelliğinin kullanılabilmesi için cihazların Microsoft Intune tarafından yönetiliyor olması ve kullanıcıların uygun Intune lisansına sahip olması gerekmektedir. Bu bildirimler kullanıcı odaklı kayıt yöntemleri kullanılarak yeni bir cihaz kaydedildiğinde atanmış kullanıcılara e-posta veya anlık bildirim yoluyla gönderilebilir. Intune Enrollment Notification yapısını etkinleştirmek kurumsal cihaz yönetiminin çeşitli yönlerine hitap eden çok sayıda avantajı da beraberinde getirmektedir. Intune Enrollment Notification ile çalışanları yeni cihazların eklenmesi konusunda bilgilendirerek cihaz eko sistemlerindeki değişikliklerden haberdar olmaları sağlanarak iletişimin geliştirilmesi sağlanmaktadır. Geliştirilmiş güvenlik ile kullanıcılara yeni kayıtlar hakkında bildirim göndererek kurumsal kaynaklarına erişen tüm cihazların bilinmesini ve doğrulanmasını sağlayarak güvenliğin güçlendirilmesi amaçlanmaktadır. Intune Enrollment Notification senaryoları kurumsal cihaz kayıtları (Autopilot işlemleri sonrası kullanıcılara bildirim yapılması, yeni cihaz bildirimlerinin yapılması gibi), BYOD senaryoları (yetkisiz kayıtların fark edilmesi, kullanıcıların kişisel telefonlarının eklenmesi gibi) ve güvenlik senaryolarında kullanılmaktadır. Güvenlik senaryoları ile ilgili olarak, kuruma ait olmayan veya yetkisiz şekilde kayıt edilen cihazların tespit edilmesi (Rogue Device Detection), IT ekibinin bilgisi dışında kullanılan cihaz veya servislerin görünürlüğünün sağlanması (Shadow IT Visibility) ve son olarak kullanıcıların cihaz güvenlik ve uyumlulu durumları hakkında bilinçlendirilmesini sağlar. (Compliance Awareness)
Native Intune Enrollment Notification ile sadece kayıt yapan kullanıcıya bildirim gitmektedir. IT ekibine mail gönderilmesini istiyorsanız eğer ayrı bir alarm mekanizması kurmanız gerekecektir. Bu konuyu ilerleyen yazılarımda ayrıntılı olarak ele alacağım. Intune Enrollment Notification süreci görsel olarak;
User Enrolls Device
↓
Intune Detects Enrollment
↓
Enrollment Notification Policy Triggered
↓
Email / Push Notification Sent
↓
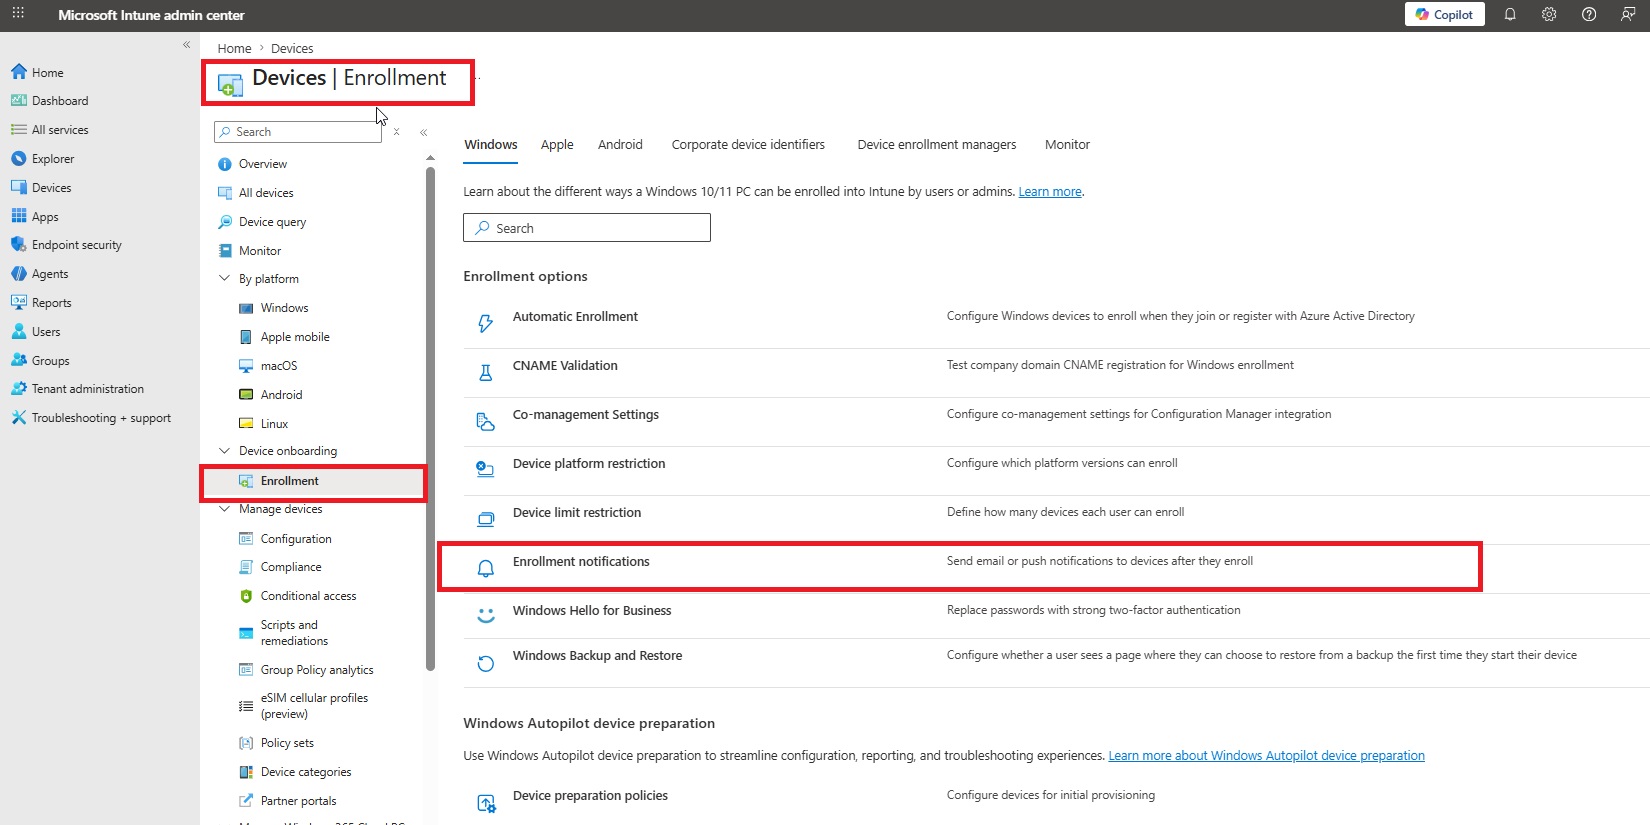
User or IT Team Informed olarak gerçekleşir. İşlem sonunda kullanıcıya mail gönderilir. IT ekibine bilgi için otomasyon kullanılarak ayrı bir süreç yapılandırmalısınız. Konu ile ilgili bilgi verdikten sonra artık konfigürasyon işlemlerimize başlayalım. Enrollment Notification özelliğini konfigüre etmek için Microsoft Intune Admin Center sayfasını açıp Devices seçeneğine tıklayalım. Devices ekranında Devices onboarding altında Enrollment seçeneğine tıklayalım.
Resim-1
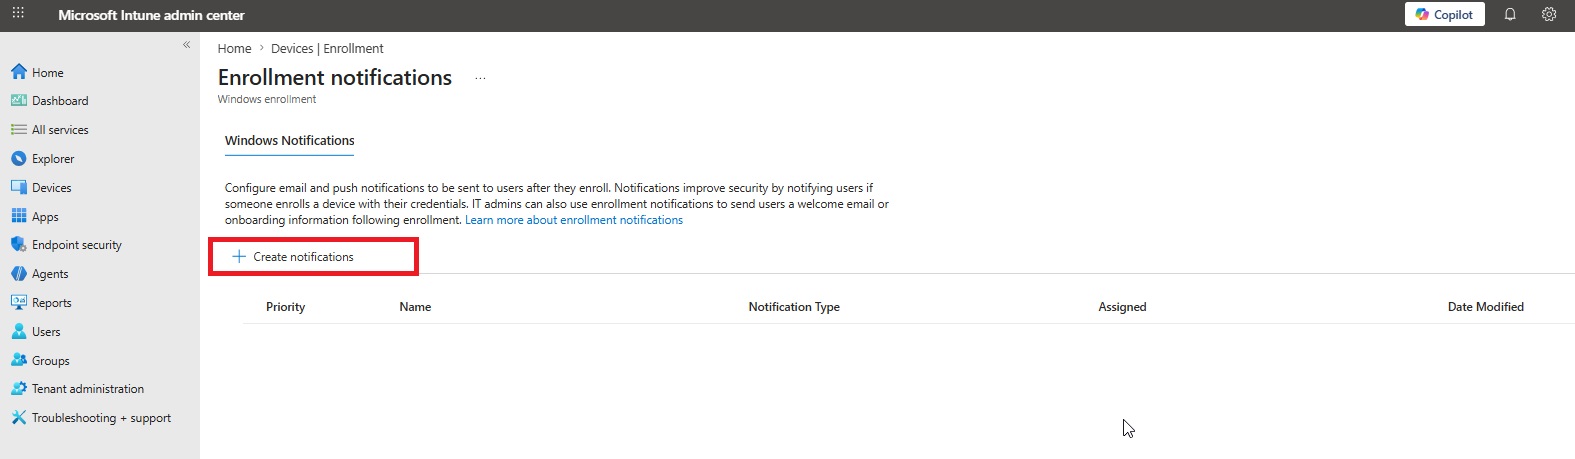
Karşınıza çıkan ekranda Enrollment Notification seçeneğini seçip ilerleyelim. Enrollment Notification ekranında Create Notification butonunu kullanarak Windows kullanıcılar için notifikasyon oluşturma işlemine başlayabilirsiniz.
Resim-2
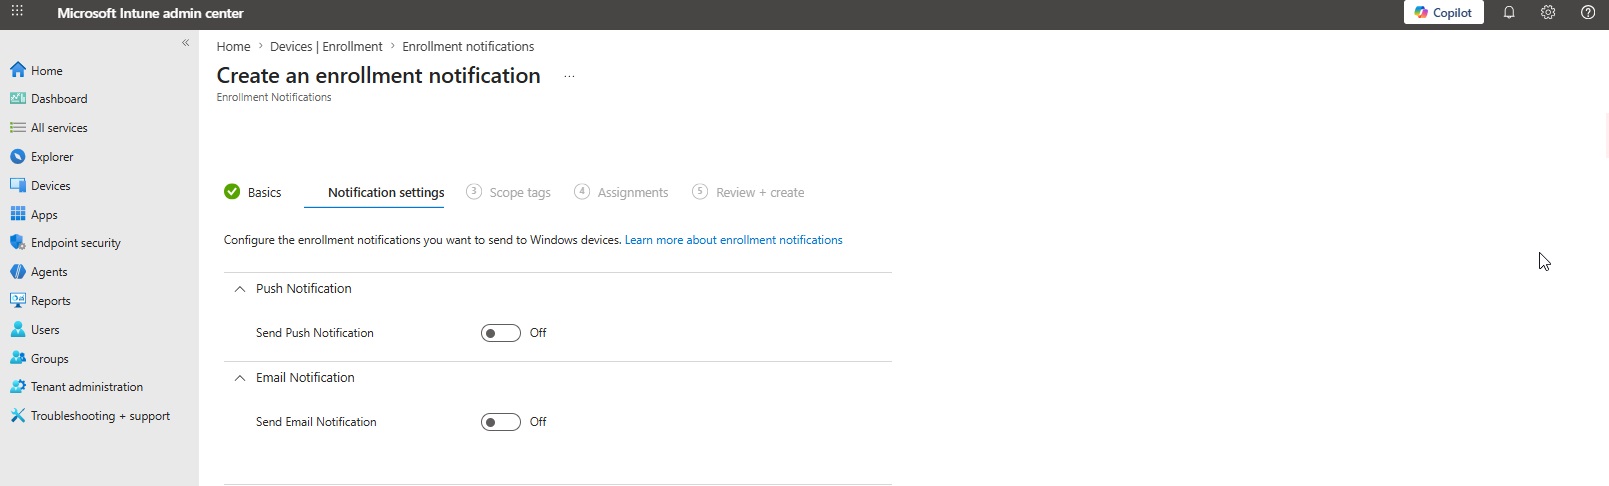
Basics ekranında Notification profiliniz için bir ad ve açıklama girebilirsiniz. Notification Settings ekranında anlık bildirimler ve mail bildirimleri olmak üzere iki farklı konfigürasyon yapısını yapılandırabilirsiniz.
Resim-3
E-Mail Notification yapılandırmasını aktif ettikten sonra Subject ve Message zorunlu alanları dışındaki diğer alanları isteğe bağlı olarak doldurabilirsiniz. E-posta bildirim şablonunun HTML kodunu desteklediğini unutmayın.
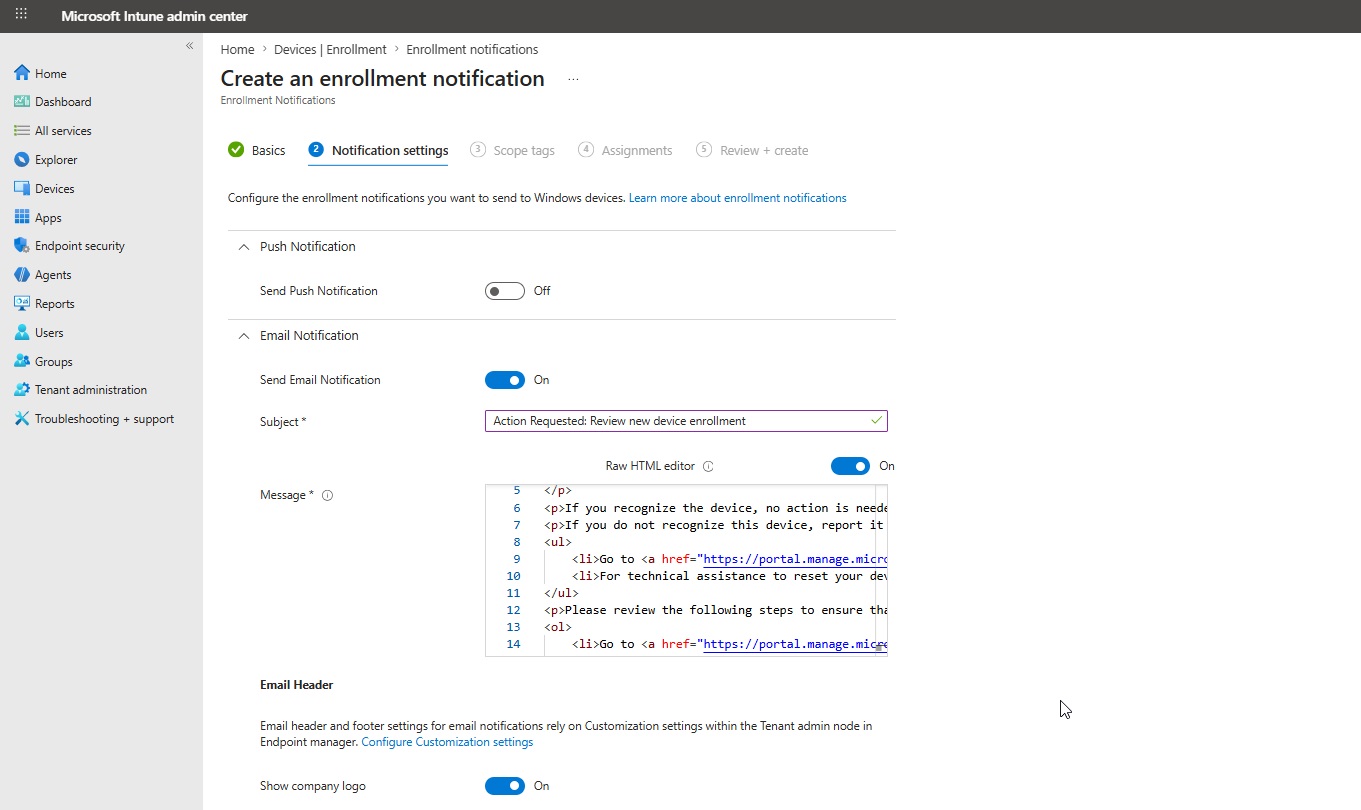
Resim-4
E-posta bildirimlerini özelleştirmek için çeşitli seçenekleriniz vardır:
Show company logo: Kurumunuza ait logonun e-posta başlığında görünmesini istiyorsanız bu ayarı aktif etmelisiniz. Bu seçeneği kullanmak için Tenant’ınız içerisinde Company Portal markalamasını önceden yapılandırmış olmalısınız.
Show device details: E-posta alt bilgisinde cihaz bilgilerinin görünmesini istiyorsanız eğer bu ayarı aktif edebilirsiniz. Cihaz adı, modeli, işletim sistemi, işletim sistemi sürümü ve seri numarası gibi bilgileri bu ayarı aktif ettiğinizde görebilirsiniz.
Show company name: Kurumunuzun adını e-posta’nın alt bilgisinde görmek istiyorsanız eğer bu ayarı aktif etmelisiniz. Bu ayarı aktif ettiğinizde Tenant alanında yazan değer otomatik olarak yansıyacaktır.
Show contact information: Kurumunuza ait iletişim bilgilerini görmek istiyorsanız eğer bu ayarı aktif etmelisiniz. Bu ayarı aktif ettiğinizde Tenant alanında yazan değer otomatik olarak yansıyacaktır.
Show company portal website link: Şirket portalı web sitesine bağlantı göstermek için bu ayarı aktif edebilirsiniz. Bu ayarı aktif ettiğinizde Tenant alanında yazan değer otomatik olarak yansıyacaktır.
Scope Tags ekranında RBAC yapılandırması ile rol bazlı yetkilendirmeler yapabilirsiniz. İlgili Scope Tag işlemini tamamladıktan sonra Next butonu ile ilerleyelim. Assignment bölümünde ilgili politikayı hangi cihaz grubuna atamak istiyorsanız o grubu seçmelisiniz. İlgili grubu seçip, Next butonu ile ilerleyelim. Review + Create ekranında ilgili politika oluşturma işlemini tamamlayabilirsiniz. Politikayı oluşturduktan sonra ilgili gruplara dağıtım işlemlerini yapabilirsiniz. Profili oluşturduktan sonra kullanıcılarınıza dağıtabilirsiniz.
Microsoft Intune Enrollment Notification özelliği temel olarak user-driven enrollment senaryolarında desteklenmektedir. Cihazın belirli bir kullanıcı ile ilişkilendirildiği kayıt türlerinde çalışmaktadır. Windows Autopilot User-Driven ile kullanıcı oturum açıldıktan sonra kullanıcıya bir bildirim mesajı gönderilebilir. Azure AD Join Enrollment yapısında kullanıcı bazlı kayıt senaryolarında çalışmaktadır. BYOD Enrollment, iOS/iPadOS User Enrollment, Android Enterprise Personally Owned ve macOS User Enrollment senaryoları da desteklenmektedir. Corporate Owned User Associated yapısında kullanıcı ilişkisi varsa desteklenmektedir. Device Enrollment Manager (DEM) Enrollment methodu kullanıcı bağlamı farklı olduğundan davranış değişebilir. Bulk Enrollment, Shared Device Enrollment, Self Deployiing Autopilot ve Apple ade ithout user affinity gibi yapılarda kullanıcı ilişkisi olmadığından notification yapısı çalışmamaktadır.
Intune Enrollment Notification senaryolarında genel olarak karşılaşabileceğiniz sorunlar ile ilgili olarak kısaca bahsedecek olursak;
Intune Enrollment Notification politikası oluşturulduğunda kullanıcı ve cihaz grubuna assignment yapılmadığında kullanıcılara mail gitmeyebilir. Bu durumda kullanıcı politikasının doğru gruba atandığından ve kullanıcının ilgili grupta bulunduğundan emin olun. Enrollment Notification senaryolarında bazı durumlarda notification oluşmayabilir. Kullanıcı ilişkisi olmayan cihaz kayıtlarında Intune bildirim oluşturmaz. Kullanılan kayıt yönteminin desteklenen senaryolardan olduğuna emin olmalısınız. Bazı durumlarda iOS/iPadOS platformlarında bildirimler çalışmayabilir. Notification işlemleri Company Portal uygulamasına bağımlı çalışır. Uygulamanın cihaz üzerinde kurulu olmaması, eski sürüm kullanılması veya gerekli izinlerin verilememesi durumunda bildirimler düzgün çalışmayabilir. Enrollment notification maillerde e-posta şablonu bazı HTML etiketlerini desteklemeyebilir. Uyumlu HTML etiket yapılarının kullanıldığına dikkat etmelisiniz.
Microsoft Intune Enrollment Notification yapısı modern IT dünyasında cihazların görünebilirliğini arttıran bir özelliktir. Özellikle kullanıcı tabanlı enrollment senaryolarında hem güvenlik hem de operasyonel yönetim açısından çok önemli avantajlar sağlamaktadır. Bu özellik ile birlikte kurumsal ağınıza giren, kurumsal kaynaklarınıza erişen cihazlar hakkında haberdar olabilirken bu süreçleri daha kontrollü bir şekilde yönetebilir hale gelebilirsiniz. Native Intune Enrollment Notification yapısı ile sadece kullanıcı bildirimleri yollanırken , IT ekiplerine bildirim göndermek için gelişmiş otomasyon senaryoları varsayılanda mevcut değildir. Bunun için ayrı gelişmiş bir otomasyon yapısı kurulması gerekmektedir.
Faydalı Olması Dileğiyle…
Bu konuyla ilgili sorularınızı https://forum.mshowto.org linkini kullanarak ulaşacağınız forum sayfamızda sorabilirsiniz.
Referanslar
TAGs: Microsoft Intune, Mobile Device Management, Mobile Application Management, Azure Active Directory, Microsoft Endpoint Manager Admin Center, Enrollment Method, Conditional Access, Bring Your Own Device(BYOD), Company Portal,Azure Active Directory Join, Windows Autopilot,Device Enrollment Manager, Group Policy, Co-Management, Provision package, Hybrid Azure Active Directory Join, Enrollment Notification, Rogue Device Detection, Shadow IT Visibility, Compliance Awareness